
13 min
OPTIMJACK: como o snippet da Optimizely entregou malware em pelo menos 178 organizações
Em 16 de novembro de 2026, visitantes de pelo menos 178 organizações receberam JavaScript malicioso a partir de snippets da plataforma Optimizely. O código não veio de um domínio suspeito. Saiu de cdn.optimizely.com, com o certificado habitual, e também de cópias do snippet hospedadas no domínio dos próprios sites.
Bancos, empresas de tecnologia, varejistas, serviços de streaming, veículos de imprensa e companhias aéreas entraram na lista. No navegador de cada visitante, o kit trocava endereços de carteira de cripto, lia cartões digitados em formulários, enviava cookies e capturas de tela e, em iPhone e iPad, carregava um kit de exploração do iOS.
Este artigo reúne a análise do time de CTI do QuimeraX, feita em 16/11/2026, que consolida as publicações do dia sobre o caso, a resolução DNS dos domínios envolvidos e uma leitura estática do script malicioso.
Visão geral: o ataque entrou por uma tag de terceiro
O que é o snippet da Optimizely
O Optimizely Web funciona com um snippet por projeto, carregado em cada página do site. O arquivo traz o código da plataforma, os experimentos configurados e um campo opcional chamado Project JavaScript, que o cliente edita no painel e que roda em toda página que carrega o snippet.
É o que se chama de tag de terceiro: código que a empresa não escreveu, entregue por um fornecedor, mas que o navegador do visitante executa com a mesma confiança do resto da página.
O que o atacante alterou
O atacante gravou código no campo Project JavaScript. O restante do arquivo ficou como estava, e o CDN entregou o que o projeto continha. A análise do caso descartou envenenamento de cache: o certificado e o host eram os legítimos, e os próprios sites da Optimizely (optimizely.com e login.optimizely.com) também saíram com o código.
Como o atacante conseguiu escrita em projetos de organizações sem relação entre si continua em aberto. As hipóteses citadas são um sistema da Optimizely, uma credencial com alcance entre clientes ou outro caminho. Para a contenção, a diferença não muda a ordem do dia: alguém teve acesso de escrita ao projeto, então a conta, os tokens e a lista de quem pode editar entram na resposta agora.
Por que o visitante é o alvo
O código malicioso roda no navegador de quem visita, não no servidor do site. A conexão com o servidor do kit sai do aparelho do visitante. O access log do site registra a página e a chamada do snippet, mas quase nada sobre essa conexão.
Por isso a contenção se divide em dois trabalhos. Quem publica páginas com Optimizely Web inspeciona o snippet servido, remove o código, troca os acessos da conta e trata cartões, cookies e carteiras expostos no período. Quem teve funcionários acessando sites da lista procura os domínios nos registros de DNS e no proxy da empresa.
Linha do tempo
Horários em Brasília (UTC-3), com base na cronologia do caso.
- 17/09: o domínio webshell[.]lol aparece em sites turcos, carregado por um script de painel de backlink.
- 09/11, 14:52: registro de 5vobauua3ojpklx[.]icu, que depois funcionaria como roteador do kit de iOS.
- 13/11 a 16/11: onda anterior do mesmo injetor. O arquivo webshell[.]lol/get.js aparece em scripts de Kissmetrics, StorifyMe e Minute Media.
- 16/11, 01:21: primeira injeção vista num snippet da Optimizely. Começa a janela do ataque.
- 16/11, 01:28 a 02:23: emissão de certificados para 1688360[.]cc e registro do domínio.
- 16/11, 05:10: primeiro build do track.js, com o trocador de carteiras. Começa a janela de cripto.
- 16/11, 10:03 a 10:05: saque das carteiras do atacante.
- 16/11, 10:43: a leitura de cartão entra no track.js. Começa a janela de cartão.
- 16/11, 13:38: registro de eil786npto9u5bq[.]icu.
- 16/11, 14:13 a 14:57: segundo host de iOS em visitas com iOS 18.6 ou anterior. Começa a janela de iOS.
- 16/11, 16:24 a 16:59: varredura pública de 1.611 snippets da Optimizely em busca do código. O levantamento consolidado chegou a 188 snippets infectados, de pelo menos 178 organizações.
- 16/11, 17:40 a 18:10: limpeza em massa dos snippets.
- 16/11, 18:52: a maior parte dos snippets já não servia o código, mas ainda havia site infectado.
A limpeza não ocorreu no mesmo minuto em todos os projetos. Quem não tiver o horário em que o próprio snippet foi limpo deve usar o dia 16 inteiro como janela de análise.
O que o kit OPTIMJACK executava no navegador
O nome OPTIMJACK foi dado ao track.js nas publicações do dia. O mesmo arquivo foi recompilado 26 vezes ao longo de 16/11, com funções novas e carteiras acrescentadas, sem remoção das anteriores. Todo visitante de uma página com o snippet infectado recebia o mesmo script. O efeito dependia do aparelho e do que a pessoa fazia na página.
Troca de endereço de carteira
O script reconhece endereços de BTC, ETH e redes EVM, TRON, Solana, TON, Litecoin, Bitcoin Cash e Dogecoin e os substitui pelo endereço do atacante. A troca acontece no texto da página, em campos visíveis, links, imagens, área de transferência, URLs e corpos de requisição em texto.
Para trocar o texto visível, o script exige algum contexto de pagamento ou carteira por perto, como um rótulo, placeholder ou id. Campos ocultos ou desabilitados ficam de fora. Um detalhe importante para o usuário: copiar um endereço de outro lugar, com a aba infectada aberta, pode colar o endereço do atacante.
Leitura de cartão
A partir das 10:43 (Brasília), o script passou a observar o envio de formulários e os POSTs da página, em JSON, formulário ou objeto aninhado. Ele só captura quando encontra número de bandeira conhecida, validade e CVV juntos. Na amostra, as bandeiras reconhecidas são Visa, Mastercard, Amex, Discover, JCB, UnionPay, Troy, MIR, Maestro e Diners.
No envio, o script lê direto os campos de autocomplete da página (cc-number, cc-exp e cc-csc), o que preenche o cartão mesmo quando o nome do campo não denuncia nada. O envio vai por sendBeacon para 1688360[.]cc/card.php, ou por fetch quando sendBeacon não existe.
Cartões digitados em iframe de outro domínio, como os de adquirentes e gateways de pagamento, ficaram fora do alcance. A política de mesma origem do navegador impede o script de ler esse conteúdo.
Cookies e captura de tela
O script envia um POST para 1688360[.]cc/hit.php com Content-Type text/plain. O corpo é um JSON de quatro campos: a URL da página (u), o document.cookie (c), a imagem (i) e os endereços originais trocados (m).
Como o envio usa document.cookie, cookies marcados como HttpOnly ficam de fora. A captura de tela só é pedida depois de uma troca de endereço, uma vez por carregamento, com a biblioteca html2canvas baixada do mesmo servidor do atacante.
iPhone e iPad
Na amostra, iPhone, iPad, iPod e iPad que se anuncia como Macintosh com tela de toque carregam boot.js de 5vobauua3ojpklx[.]icu. O próprio kit trata iOS 18.7.3 em diante e iOS 26.3 em diante como corrigidos. Em iOS 18.6 ou anterior, a página recarregava a cada 60 segundos.
A análise estática do track.js
O CTI do QuimeraX leu o corpo do track.js publicado no urlscan, sem executar o arquivo. São 28.913 bytes, com SHA-256 450794992ffe035dce462ef669c6ac46e1a9e87b7b0af3e8f9040f9436cd896f.
Esse hash não coincide com os dois hashes de track.js publicados no dia. É mais um build, com as mesmas carteiras e os mesmos dois hosts (1688360[.]cc e 5vobauua3ojpklx[.]icu). A conclusão prática: um acerto de hash confirma a infecção, mas a ausência de hash não inocenta.
O arquivo tem três blocos: o trocador de carteiras, o carregador de boot.js e o módulo de cartão. Cada bloco encerra cedo se a sua variável global já existe (_k7 no trocador, _cc no cartão).
O trocador reescreve fetch, XMLHttpRequest, a área de transferência, navigator.share, window.open, location e history. Também substitui Function.prototype.call e apply, o que faz a troca alcançar chamadas indiretas. Em páginas com AngularJS, ele atualiza o ngModel do campo, então o valor enviado no POST muda junto com o que aparece na tela. Shadow DOM e iframes da mesma origem também entram na varredura.
As três formas de carregamento
A análise do caso descreve três formas do carregador dentro do snippet:
- Texto claro. A maioria apontava diretamente para 1688360[.]cc/track.js.
- Base64. A mesma URL aparecia codificada em Base64 e era decodificada por atob() só na hora de rodar. Uma busca pelo domínio em texto não encontra nada. Um dos sites afetados foi limpo e voltou infectado nessa forma no mesmo dia, sinal de que o acesso de escrita continuava disponível durante a limpeza.
- Cópia embutida. Uma cópia do payload ia dentro do próprio snippet e rodava por eval quando o host externo estava bloqueado e a página permitia esse tipo de execução. Como a troca de endereço acontece dentro da página, ela não depende de nenhuma conexão de volta.
Há ainda um ponto de cache. Alguns sites servem o mesmo projeto num host próprio, num subdomínio ou num caminho /js/ do domínio principal. Limpar o painel e deixar o cache desse host de pé mantém o arquivo antigo no ar.
A investigação também registrou páginas que receberam o mesmo payload por outros caminhos além do snippet da Optimizely, como um wrapper de anúncio e bundles de primeiro partido. Por isso a caça pelo domínio de destino cobre mais casos do que a caça pelo nome Optimizely.
Onde a evidência aparece
Cada fonte de log responde a uma pergunta diferente, e a ausência de achado também tem significado.
- DNS recursivo e proxy da organização. Um achado mostra que um aparelho da rede pediu os domínios do ataque. A ausência não diz nada sobre visitantes de fora da rede, que não passam por esse DNS.
- Relatório de CSP. Mostra que o navegador tentou carregar script, abrir conexão ou iframe para esses hosts. Página sem CSP, ou com política permissiva, não gera o evento.
- Project JavaScript, código customizado dos experimentos e o arquivo do snippet baixado agora. Mostra se o projeto ainda entrega o carregador, em texto ou em Base64. O arquivo pode ter sido limpo depois, e caches de CDN e do navegador seguram a cópia antiga.
- Access log do site. Mostra o HTML e a chamada do snippet, mas quase nada sobre o servidor do atacante. Silêncio aqui é o esperado, mesmo com visitante atingido.
- Página de produção, com DevTools apenas para leitura. Variáveis window._k7 ou window._cc com valor 1 indicam o script ativo. Não execute o arquivo da amostra.
Setores afetados
A contagem por setor considera as pelo menos 178 organizações listadas. Esse total é um piso: entrou na conta o que foi possível encontrar a tempo.
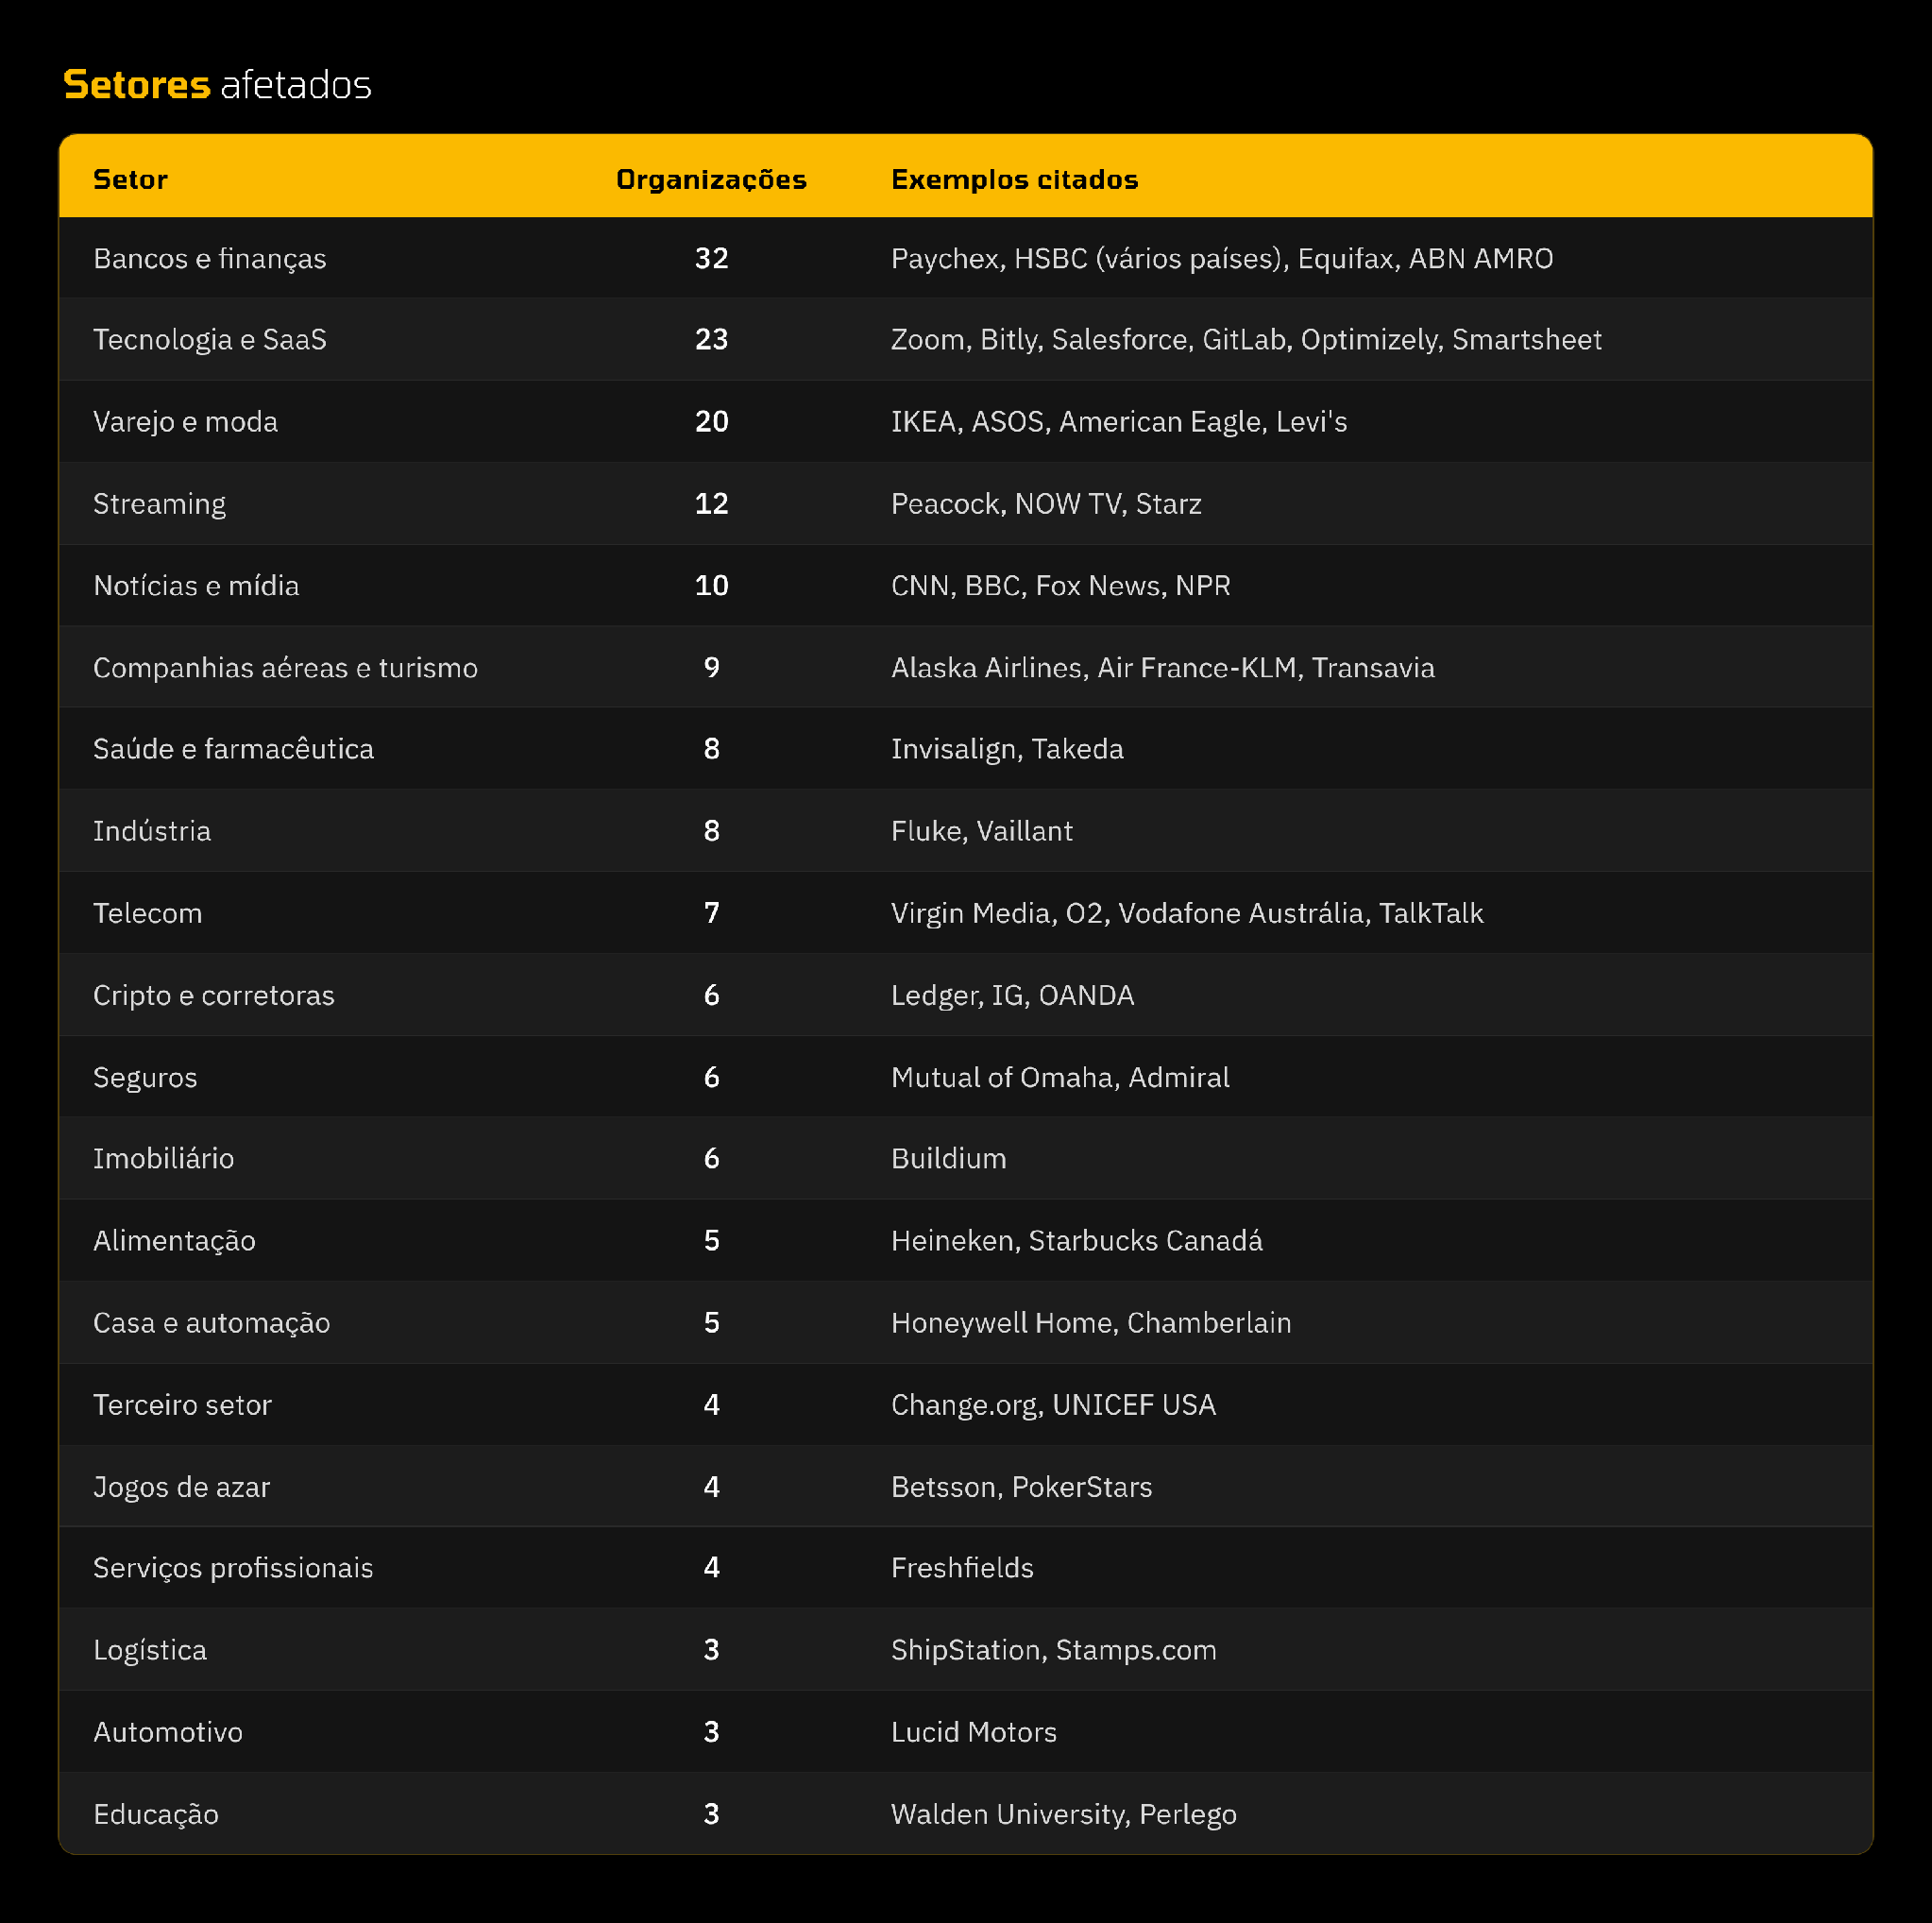
Um projeto Optimizely ausente desta lista ainda precisa ter o snippet checado.
O que a CSP segurou
A Content Security Policy (CSP) é a política que o site envia ao navegador dizendo de onde a página pode carregar scripts (script-src) e para onde pode enviar dados (connect-src). Entre os hosts afetados cuja CSP foi analisada, a divisão publicada foi esta:
- 68 sem CSP.
- 50 com uma política que deixava o payload carregar e o envio sair.
- 17 em que o payload rodou, mas o connect-src barrou o envio de cartão, cookie e captura. A troca de endereço, feita dentro da página, continuou.
- 24 em que o payload não carregou.
Por que liberar o domínio do fornecedor não bastou
Uma allowlist de cdn.optimizely.com não separa o arquivo limpo do alterado, porque o código malicioso saiu desse host. Duas configurações comuns abriram caminho:
- 'strict-dynamic': o snippet já permitido passa a inserir o script seguinte com a mesma confiança. O track.js entrou por essa via.
- 'unsafe-eval': a documentação da Optimizely pede essa permissão em vários guias. A cópia embutida do payload usa eval e, com o domínio externo bloqueado, ainda executa.
Um connect-src fechado segura os POSTs para card.php e hit.php, mas não desfaz a troca de endereço já em execução na página. Na amostra analisada, o controle que de fato impediu a execução foi a CSP em modo enforce, com script-src restrito e sem herança via 'strict-dynamic'.
Indicadores para bloqueio e hunting
Os indicadores abaixo estão neutralizados com [.] para não virarem links. Remova os colchetes antes de colar nas suas ferramentas.
Domínios
O bloqueio deve ser feito por domínio, incluindo subdomínios. A resolução DNS feita em 16/11 mostrou que os destinos continuavam respondendo, então o bloqueio segue válido mesmo após a limpeza dos snippets.
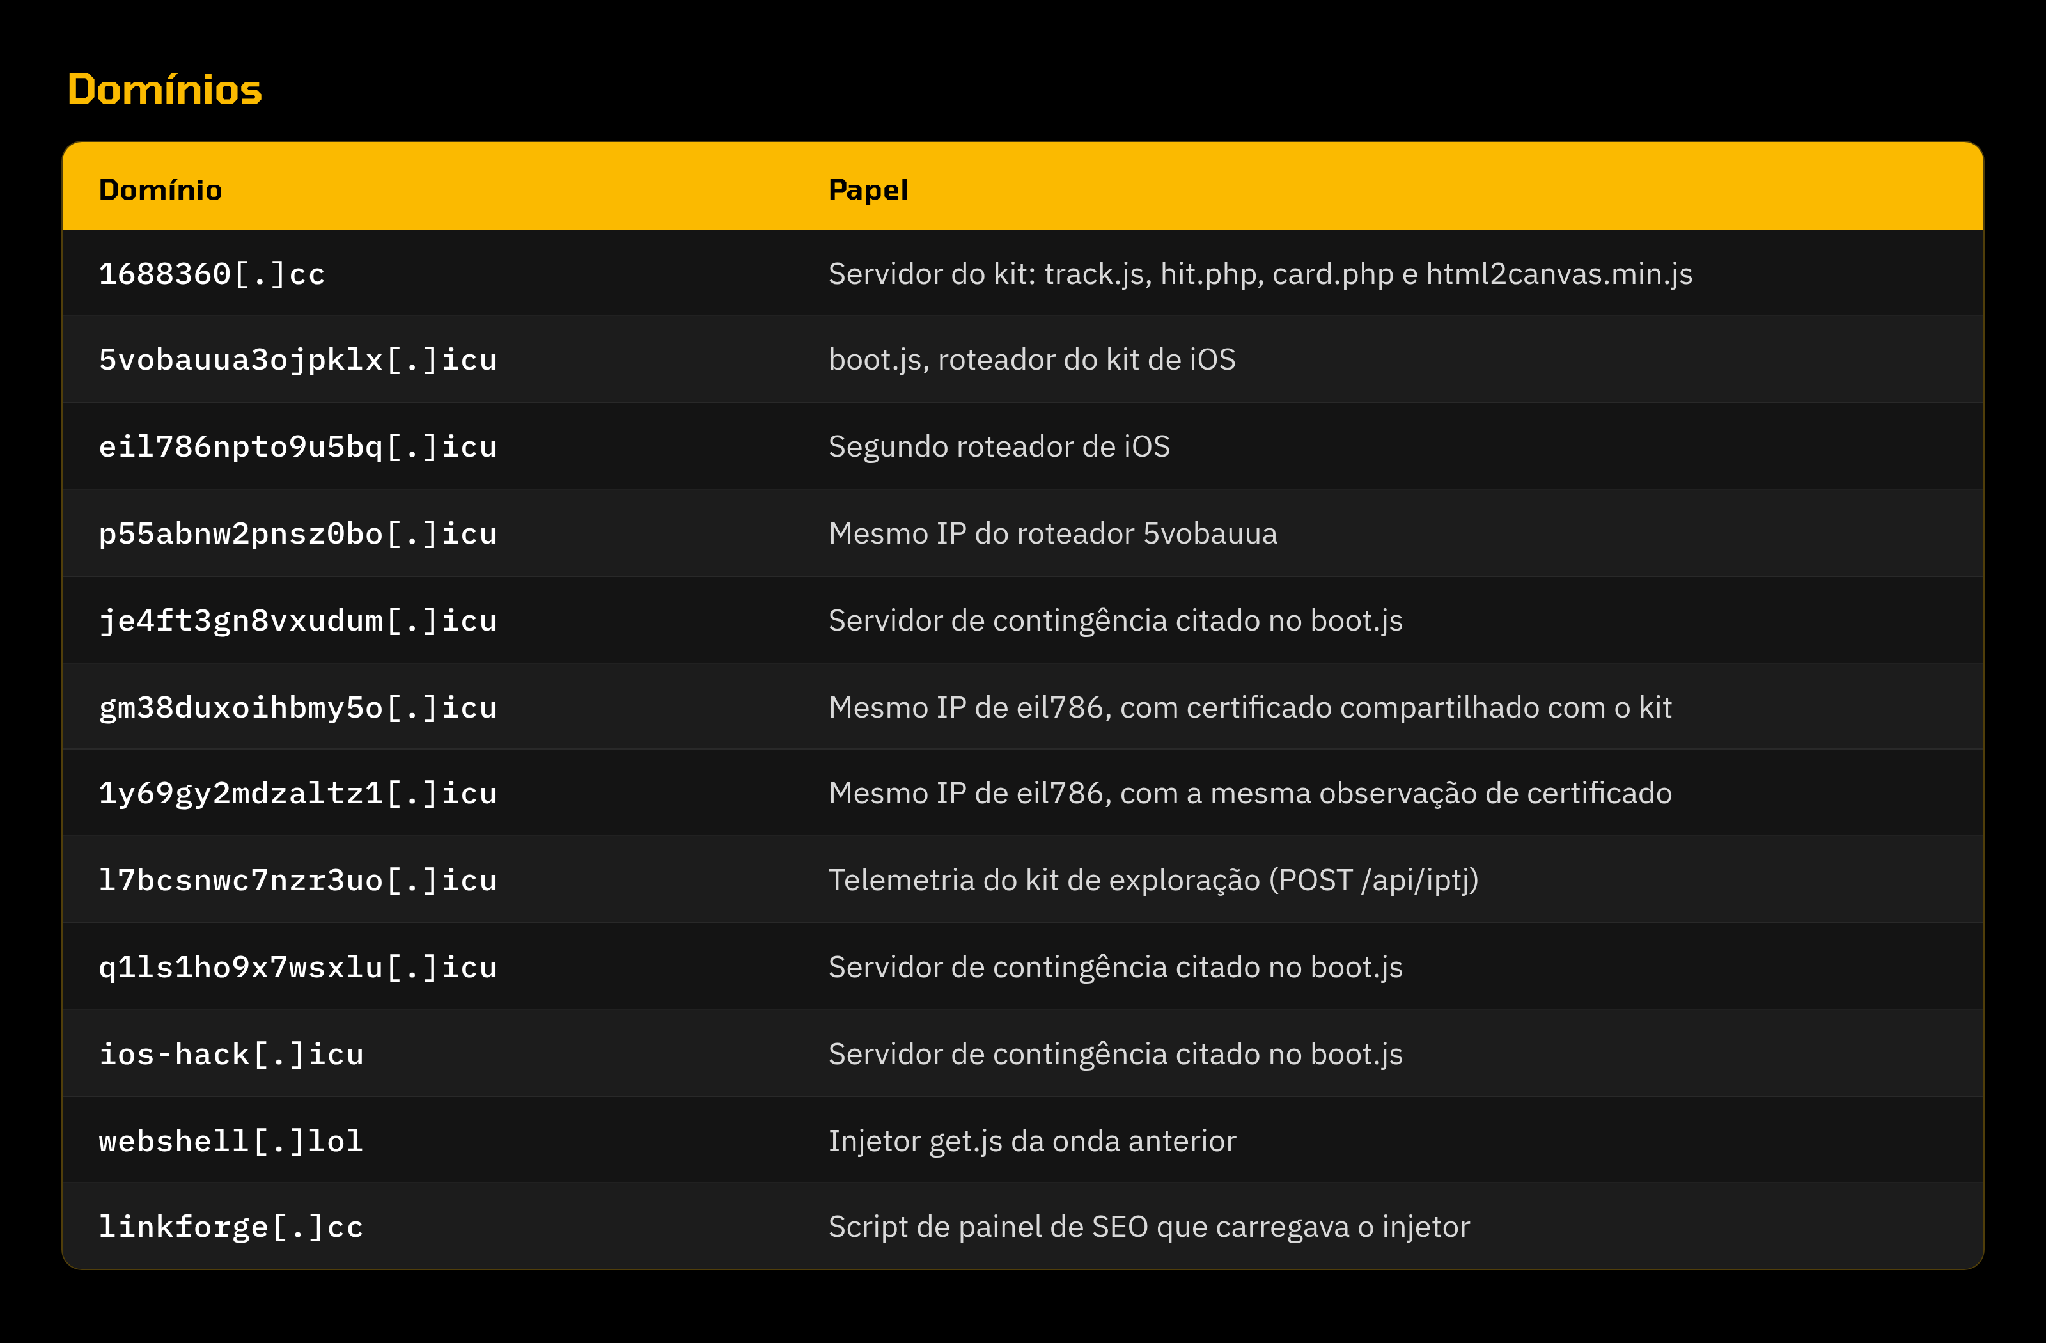
O CTI do QuimeraX identificou ainda seis domínios adicionais que, em 16/11, resolviam para o mesmo IP (34.124.226[.]157):
- so23nhowskohk67[.]icu
- sl6zirn8wu7kggn[.]icu
- ryf3e5p7rf8slv8[.]icu
- hrufvf7xb3ntctm[.]icu
- 6xicduvopkxpyev[.]icu
- 3601688[.]cc
Ao todo, são 18 domínios para bloqueio em DNS e proxy.
Endereços IP
Os IPs 136.113.106[.]136, 34.96.213[.]201, 34.87.36[.]58 e 34.124.226[.]157 concentram vários desses nomes. Só os bloqueie depois de confirmar que o endereço é dedicado: bloquear uma faixa de nuvem compartilhada derruba serviços vizinhos. Os domínios webshell[.]lol, linkforge[.]cc e l7bcsnwc7nzr3uo[.]icu respondem atrás de proxy compartilhado e devem ser bloqueados apenas por nome.
Caminhos de URL
Para regras de proxy, quando o log guarda o caminho:
- /track.js
- /hit.php
- /card.php
- /html2canvas.min.js
- /boot.js
- /api/iptj
- /JIUJIU888/weifile.html
Carregar html2canvas.min.js de um host que não é o do próprio site é um bom sinal de alerta, mesmo que o domínio ainda não esteja na regra.
Marcas na página e no tráfego
- Variáveis globais: window._k7, window._cc, window._shot, window._qxc, window._X e window._F.
- Na tag do boot.js: data-channel-code="02111110".
- POST para hit.php com Content-Type text/plain e JSON com os campos u, c, i e m.
- POST para card.php, em geral via sendBeacon, com os campos n, e, c e u.
Hash da amostra
SHA-256 do track.js lido em estático pelo QuimeraX: 450794992ffe035dce462ef669c6ac46e1a9e87b7b0af3e8f9040f9436cd896f
Como o arquivo foi recompilado ao longo do dia, use hashes apenas para confirmar uma cópia já obtida. Não use hash como allowlist e não trate hash desconhecido como limpo.
Carteiras de destino
Para conferência pelos times de antifraude e tesouraria. O saque ocorreu por volta das 10:03 (Brasília) de 16/11, então vale conferir as transações mesmo que o saldo atual esteja baixo.
- BTC: 19g9rZcPeiz8rUvyWpTRyXXhPnjsWrc3kW
- LTC: ltc1q3wp7g6ds0ggg6fl6kncpa4sepn0q3qfacgred5
- TRON: THvs6p56XkUiMkJeSc51cAP64u2RsTYqxa
- ETH e BSC: 0xC4026b06D82b0F0B363eda0642D61CfbDc17884e
- SOL: FVtL8NMYS9PA1v3HE67XUGCtGA9JaZUvqav2fU2LrV5n
- TON: UQAgM1VqSZQiJLSG5w-ovurq5CZdxLEK3_7CMmwALTA5e09p
- BCH: qzkaaf8n6grmpr0d9lx8xutn3r9lk722f566hhpe58
- DOGE: DBEGrxRF7KMSuhTS4c1MFviStU6efdMnu5
Como caçar no seu ambiente
Janela e critérios
Use o recorte de DNS, proxy e CSP de 13/11/2026 a 16/11/2026. Dentro do dia 16, marque cada achado com a janela correspondente (cripto a partir das 05:10, cartão a partir das 10:43 e iOS a partir das 14:13, em Brasília) para saber qual time acionar.
Um achado é qualquer um destes:
- Consulta DNS ou URL de proxy com um domínio da lista.
- Relatório de CSP com script-src, connect-src ou frame-src citando esses hosts.
- Snippet, Project JavaScript ou código de experimento contendo um desses hosts, uma chamada atob() que não pertence ao experimento ou um script que o time não reconhece.
- Transferência para as carteiras listadas.
- No MDM, aparelho iOS abaixo de 18.7.3 ou de 26.3 que navegou em site afetado depois das 14:13.
Procedimento do snippet
- No HTML da página de produção, localize a URL do snippet. Ela pode estar em cdn.optimizely.com ou num host do próprio domínio.
- Baixe esse arquivo do jeito que o visitante o recebe, passando pelo CDN.
- Procure os domínios da lista.
- Procure atob( e decodifique cada literal Base64 antes de concluir.
- Compare com o Project JavaScript e com o código customizado de cada experimento no painel.
- Limpe, publique, purgue o cache do host próprio e baixe de novo. Repita no dia seguinte, porque houve reinfecção no mesmo dia.
Conta Optimizely
Exporte o log de edição do projeto e de uso de tokens de API de 16/11 e dos dias anteriores. Apague qualquer Project JavaScript que o time não reconheça. Senha, MFA e tokens de API precisam ser trocados, porque houve escrita no projeto.
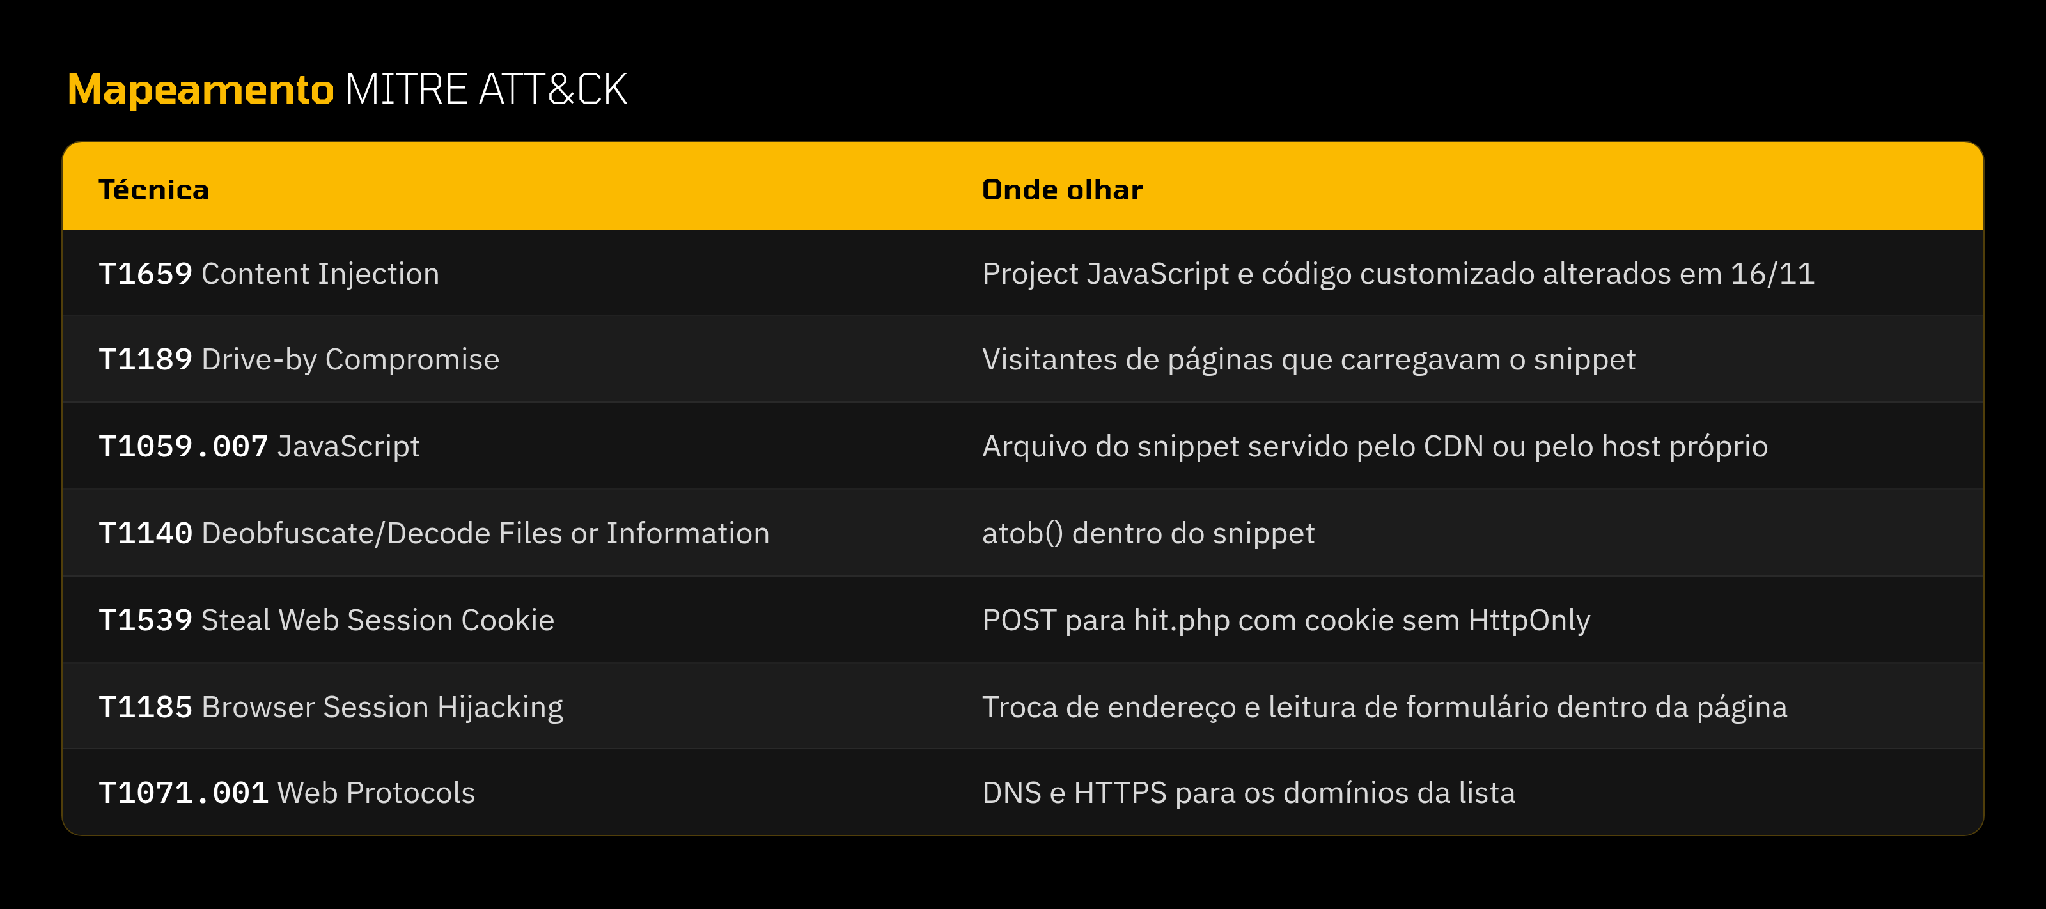
Mapeamento MITRE ATT&CK
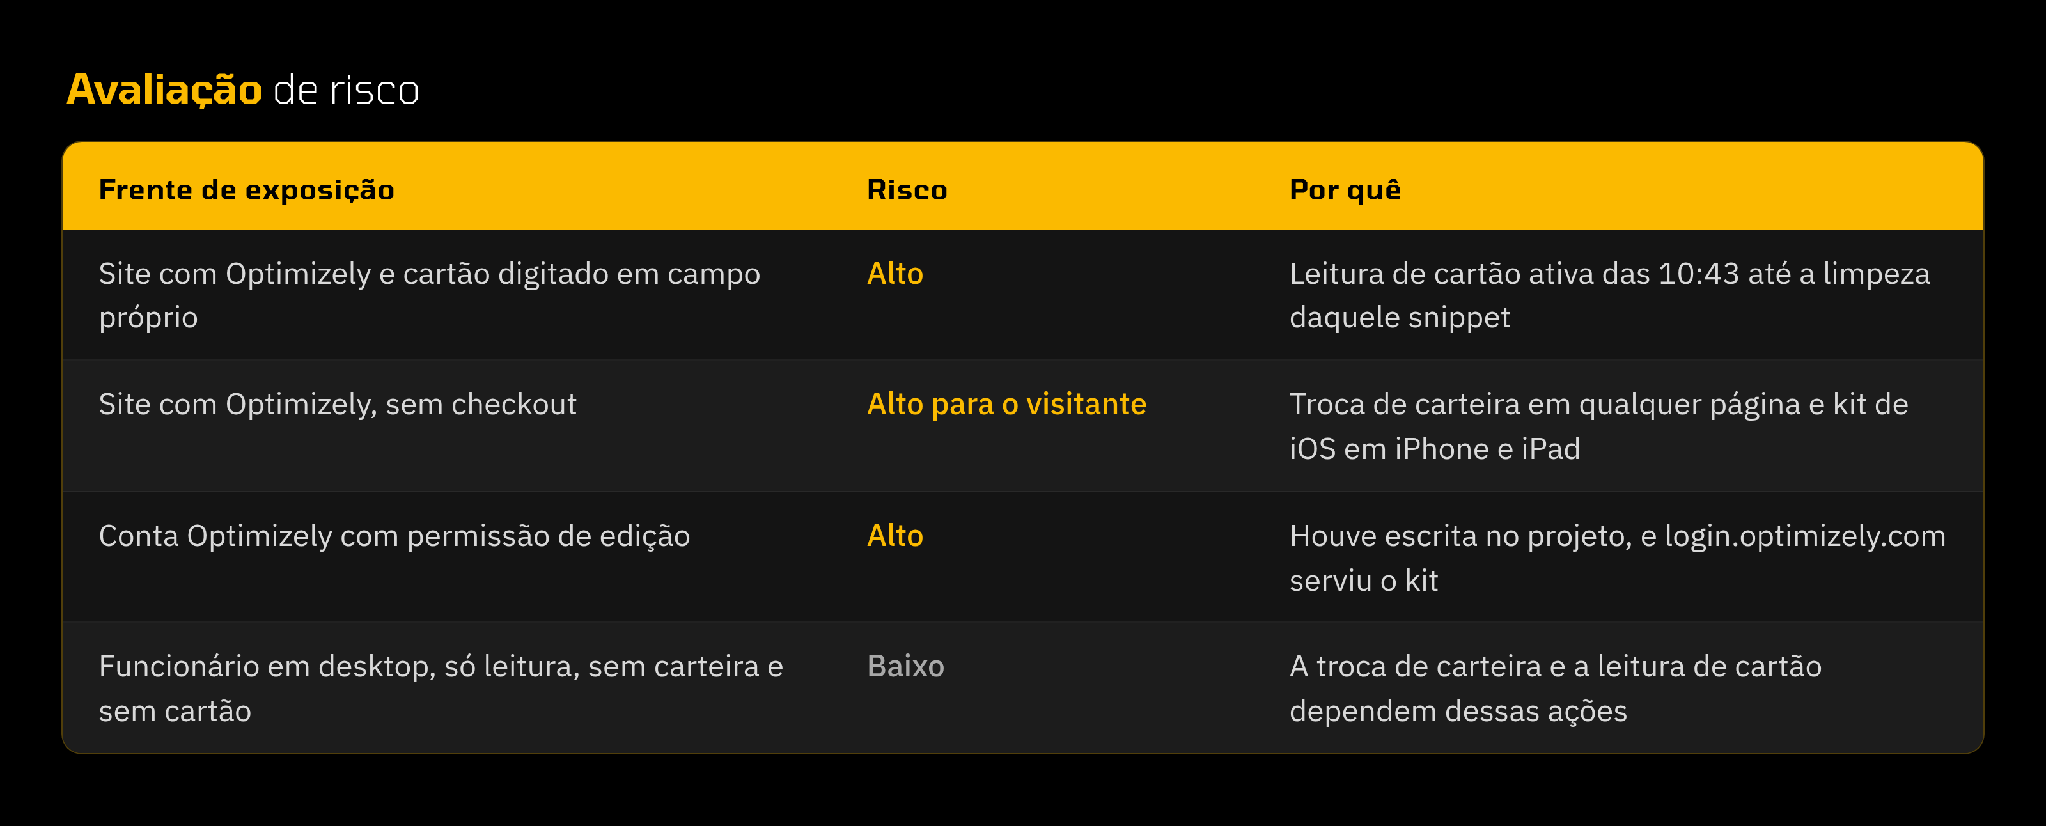
Avaliação de risco
Ações de contenção
Imediatas
- Bloquear no DNS e no proxy os 18 domínios, com subdomínios, e manter o bloqueio depois da limpeza dos snippets.
- Deixar de fora do bloqueio por IP os endereços de proxy compartilhado. Os quatro IPs que concentram nomes só entram na borda se forem dedicados a esses hosts.
- Caçar em DNS, proxy e relatórios de CSP de 13/11 a 16/11, marcando POSTs para hit.php e card.php. Encaminhar achados de iOS ao time de MDM.
- Não executar a amostra. Na página de produção, verificar apenas em leitura se window._k7 ou window._cc está em 1. Fechar abas de sites afetados que ainda estejam abertas, porque o script continua escutando as ações enquanto a página está carregada.
- Para quem usa Optimizely Web: abrir hoje o Project JavaScript e o código de cada experimento, procurar os domínios, atob( e scripts que o time não escreveu, baixar o snippet do CDN e do espelho no próprio domínio, purgar o cache e baixar de novo no dia seguinte.
- Trocar senha, MFA e tokens de API da conta Optimizely, revisar usuários e integrações com permissão de edição e conferir o log de alterações de 16/11 e dos dias anteriores.
- Pagamentos: listar cartões digitados em campo próprio do site entre 10:43 de 16/11 e a limpeza do snippet, e acionar o fluxo de exposição de cartão que a organização já tem. Cartões digitados em iframe de adquirente ficam fora.
- Identidade: trocar segredos que o JavaScript da página conseguia ler, em especial cookies de sessão sem HttpOnly, e encerrar sessões corporativas usadas em 16/11 nos sites de login afetados.
- MDM: atualizar iPhone e iPad abaixo do iOS 18.7.3 ou 26.3 que navegaram em site afetado.
Médio prazo
- Inventariar cada tag de terceiro que a página carrega, a URL de onde o arquivo sai e quem na empresa pode editar o projeto. Optimizely, Kissmetrics, StorifyMe, Minute Media, wrappers de anúncio e bundles de primeiro partido entram na mesma lista.
- Criar alertas de edição de Project JavaScript e de criação de token de API na conta Optimizely.
- Publicar a CSP em modo report-only, se ela ainda não existir, com o objetivo de chegar a enforce com script-src e connect-src restritos aos hosts que a página realmente usa.
- Medir o que quebra ao retirar 'unsafe-eval'. Enquanto essa permissão existir, a cópia embutida do payload tem por onde rodar.
- Revisar o uso de 'strict-dynamic'. Com ele ligado, o snippet autorizado na política autoriza também o script que ele inserir.
- Marcar cookies de sessão como HttpOnly e Secure.
Longo prazo
- Monitorar mudanças de conteúdo nos snippets de terceiros. O host continuar válido não diz nada sobre o arquivo do dia.
- Criar alertas para scripts, conexões ou iframes novos a partir dos relatórios de CSP. Para quem já coletava esses relatórios, o primeiro sinal desta campanha foi 1688360[.]cc, seguido dos domínios .icu.
- Ter um playbook de tag comprometida, que defina quem desliga o snippet e quem purga o cache.
- Aplicar menor privilégio e MFA na conta que edita experimentos. O campo que executa em toda página deve ficar restrito a poucas pessoas, com log.
- Revisar periodicamente tags que ninguém mais usa. A onda anterior mostrou o mesmo injetor em fornecedores que muitos times já não acompanham.
Conclusão
O OPTIMJACK é um incidente de tag de terceiro. O código entrou num campo que o cliente controla no painel da Optimizely e foi distribuído por um CDN em que as páginas já confiavam. A limpeza em massa no fim da tarde de 16/11 tirou o arquivo da maior parte dos snippets, mas quem visitou um site afetado durante a janela pode ter sido atingido.
A lição para os times de segurança é direta: aprovar um fornecedor e liberar o domínio dele na CSP não diz nada sobre o arquivo que esse fornecedor entrega hoje.
Acompanhe a evolução deste caso e outras ameaças em tempo real no QuimeraX News: OPTIMJACK Optimizely Malware Hits 178 Major Brands.