
5 min
nginx2root: cinco falhas no NGINX transformam a linha de frente da web em porta de entrada
Conjunto de vulnerabilidades permite execução remota de código sem autenticação e, encadeado a uma falha do kernel Linux, pode levar ao controle total do servidor. Entenda quem está exposto e o que priorizar agora.
Em boa parte das arquiteturas modernas, o NGINX é o primeiro ponto de contato entre a Internet e o negócio: termina o HTTPS e encaminha requisições para aplicações e APIs. É essa posição que torna relevante o alerta divulgado em 18 de novembro de 2026. Batizado de nginx2root, o conjunto de cinco vulnerabilidades mostra que o servidor encarregado de organizar o tráfego na borda pode se tornar a porta de entrada de um ataque, mesmo quando o código das aplicações por trás dele é seguro.
O que é o nginx2root
nginx2root é o nome dado pela equipe de pesquisa Xint, da Theori, a cinco vulnerabilidades distintas no NGINX e a uma vulnerabilidade separada no kernel Linux, no subsistema SCTP. Segundo os pesquisadores, cada falha do NGINX tem um exploit próprio comprovado, e a equipe demonstrou execução remota de código com cada uma delas de forma independente.
Em paralelo, a Wiz Research publicou uma análise de duas das cinco falhas, a CVE-2026-123633 e a CVE-2026-123007, ambas classificadas como críticas, com nota CVSS 4.0 de 9,2. Segundo a Wiz, as duas foram encontradas de forma independente por Wiz Research, Ikotas Labs, Metnir, Rapid7 e Xint e reportadas à F5, empresa responsável pelo NGINX. A divulgação coordenada e a publicação das correções pela F5 ocorreram em 18 de novembro de 2026.
Por que é grave
Execução remota de código sem autenticação. As falhas permitem que um atacante execute comandos com os privilégios do processo worker do NGINX, sem nenhuma credencial. Esse acesso pode alcançar dados, credenciais e serviços internos.
Posição na borda. O NGINX é o servidor web open source mais usado do mundo, presente em mais de 225 milhões de sites, segundo a Wiz. Como uma instância costuma atender vários sites e APIs, o impacto pode se espalhar.
Caminho até o root. Encadeada com a falha de escalonamento local de privilégios no kernel Linux, a exploração do NGINX levou ao root do host nos testes da Xint, inclusive com o NGINX rodando em um container Docker.
Código antigo e difundido. O trecho HTTP/2 afetado existe desde o NGINX 1.9.5, de 2015. Em levantamento da Xint no Shodan (10/11/2026), 11,8 milhões de 11,94 milhões de hosts com versão identificável estavam na faixa afetada – um dado de prevalência, não de alvos exploráveis.
Defesas tradicionais não bastam. Segundo a Wiz, mitigações como ASLR não impedem a exploração, porque as falhas permitem ler memória antes da execução de código. A Xint observa que regras de WAF baseadas em URL ou no corpo da requisição não eliminam falhas no processamento de frames HTTP/2.
Até a publicação, a Xint não tinha evidência de exploração ativa, e nem Xint nem Wiz divulgaram seus exploits. Como algumas falhas têm mais de dez anos, porém, não é possível descartar exploração anterior.
As cinco vulnerabilidades
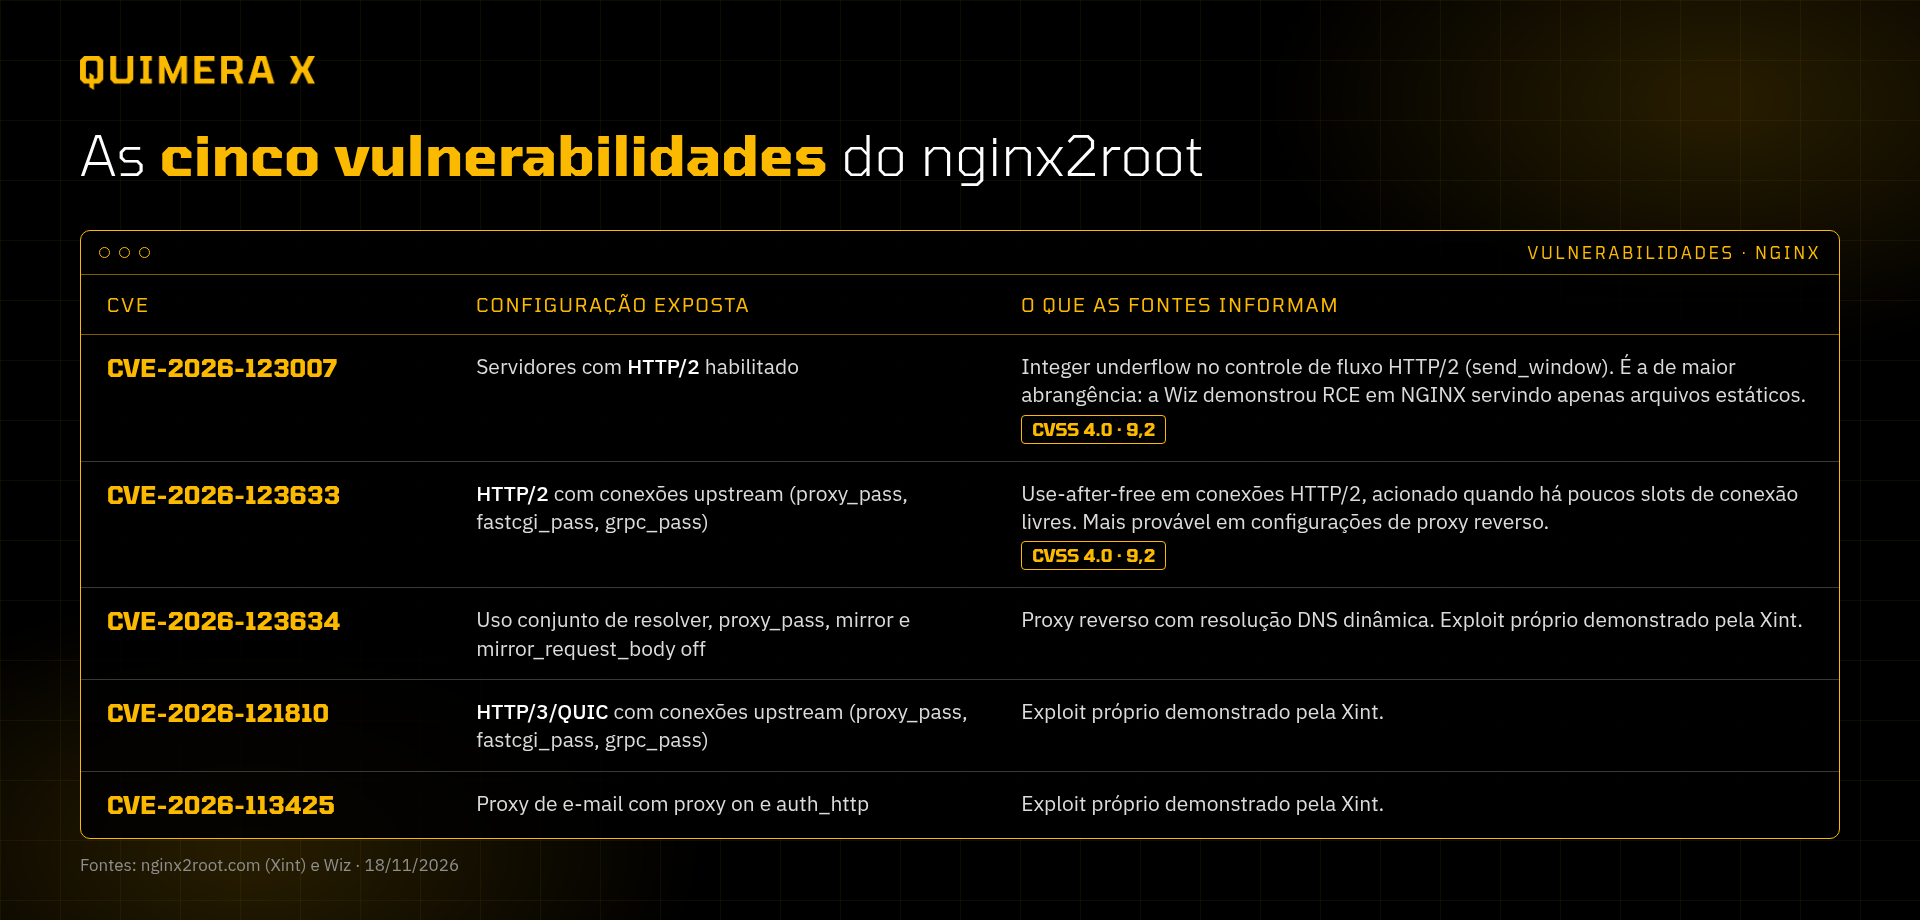
Configurações conforme nginx2root.com; descrição técnica e CVSS de CVE-2026-123007 e CVE-2026-123633 conforme a Wiz. As fontes consultadas não informam nota CVSS nem faixa de versões das outras três CVEs.
Versões afetadas
NGINX Open Source: a CVE-2026-123007 afeta versões a partir da 1.9.5, e a CVE-2026-123633, a partir da 1.19.7. As correções estão nas versões 1.30.7 (stable) e 1.31.9 (mainline). A Xint aponta as versões oficiais de 1.9.5 a 1.31.8 como faixa afetada pela falha HTTP/2 mais grave.
NGINX Plus: a Wiz lista R33 e 37.0.0 como versões afetadas, com correções em 37.0.7.1 e 37.2.0.1 (CVE-2026-123633) e em 37.0.8.1 e 37.3.0.1 (CVE-2026-123007).
Derivados: a Xint recomenda tratar OpenResty, Kong, Tengine, Angie, ingress-nginx, appliances e imagens de container como potencialmente afetados e consultar cada fornecedor.
Demais CVEs: cada uma tem faixa própria; consulte o aviso individual.
Atenção a backports: distribuições podem corrigir a falha sem alterar a versão exibida por nginx -v. Confirme o patch no aviso do fornecedor.
Condições de exploração
Versão vulnerável sem correção aplicada.
HTTP/2 habilitado e acessível, no caso da falha de maior abrangência: build com suporte a HTTP/2, listener ativo com http2 e negociação h2 alcançável de fora. Segundo a Xint, a configuração padrão do NGINX com HTTP/2 habilitado é vulnerável.
Configurações específicas para as demais: HTTP/2 ou HTTP/3 com proxy para upstream, proxy reverso com resolução DNS dinâmica e proxy de e-mail.
Acesso direto ao NGINX. Um CDN ou balanceador que termine o HTTP/2, encaminhe ao NGINX via HTTP/1.1 e bloqueie o acesso direto pode barrar o ataque às falhas HTTP/2. Isso não vale com TLS passthrough ou HTTP/2 até o NGINX.
Servidores internos também merecem revisão: podem ser usados para movimentação lateral.
O que fazer agora
Inventarie as instâncias de NGINX e de produtos derivados, começando pelos servidores expostos à Internet.
Verifique versão e configuração: nginx -V mostra se o build suporta HTTP/2, e nginx -T mostra os listeners ativos. Confirme que o serviço em execução usa essa configuração e revise HTTP/3, resolver/mirror e proxy de e-mail.
Atualize para 1.30.7 ou 1.31.9, ou aplique a atualização do fornecedor. Reinicie o serviço: nginx -s reload não carrega o novo binário. Confirme que os processos antigos foram encerrados.
Mitigue, se não puder atualizar já: desative temporariamente o HTTP/2 (http2 off; a partir da 1.25.1; em versões anteriores, remova http2 da diretiva listen) e, quando viável, o HTTP/3. Teste antes: clientes gRPC dependem de HTTP/2. Depois, confirme externamente que o endpoint não negocia mais h2.
Trate o kernel à parte: corrigir o NGINX fecha a porta de entrada, mas a falha no kernel Linux exige patch próprio, previsto para as próximas semanas, segundo a Xint.
Monitore crashes repetidos de workers, processos filhos inesperados e tráfego incomum. Logs de acesso não registram frames como WINDOW_UPDATE; revise também logs de erro e de processos. A Wiz aponta conexões HTTP/2 longas com grande volume de dados como possível sinal de ataque à CVE-2026-123007.
Se houver comprometimento: isole os sistemas, preserve evidências, rotacione segredos expostos e reconstrua a partir de imagem confiável. O patch sozinho não desfaz as alterações feitas por um invasor.
Ter NGINX não significa estar vulnerável
A presença do NGINX, por si só, não indica exposição. O risco depende da versão, do status de correção e de configurações específicas, como HTTP/2, HTTP/3, proxy com DNS dinâmico ou proxy de e-mail. Ainda assim, dada a posição do NGINX na borda e a gravidade das falhas, a validação preventiva é recomendada, com prioridade para os ativos expostos à Internet.
Inteligência contínua para decidir rápido
Casos como o nginx2root exigem resposta rápida e bem informada. Para acompanhar alertas como este, o QuimeraX News (news.quimerax.com) reúne inteligência de ameaças de forma contínua para CISOs, executivos e times de segurança. E, para apoiar a triagem, o tools.quimerax.com oferece uma ferramenta de busca de domínios com vulnerabilidade.
Fontes
Xint / Theori – NGINX2Root: https://nginx2root.com/
Wiz Research – Unauthenticated Remote Code Execution in NGINX: CVE-2026-123633 and CVE-2026-123007: https://www.wiz.io/blog/nginx-http2-rce-vulnerabilities