
6 min
Como funciona a correlação de IPs, domínios, hashes e URLs na prática
Em outubro de 2023, pesquisadores de segurança identificaram uma campanha de phishing direcionada a clientes de bancos brasileiros. O primeiro sinal foi simples: um domínio recém-registrado com variação ortográfica do nome de uma instituição financeira conhecida. Isolado, esse sinal poderia ter sido descartado como mais um registro oportunista, o tipo de coisa que acontece centenas de vezes por dia na internet.
Mas ao correlacionar aquele domínio com outros indicadores disponíveis, o quadro mudou completamente. O servidor que hospedava o domínio tinha sido usado semanas antes em outra campanha de phishing contra o mesmo setor. O certificado TLS emitido para aquele domínio havia sido gerado usando o mesmo provedor e o mesmo padrão de tempo que outros domínios já sinalizados. O endereço IP de hospedagem aparecia em um bloco de endereços com histórico de uso por grupos especializados em fraudes financeiras na América Latina.
O que parecia um sinal isolado se revelou parte de uma campanha coordenada. E a diferença entre tratá-lo como um indicador genérico e entendê-lo como parte de uma operação específica estava inteiramente na correlação.
O que é correlação de indicadores e por que ela existe
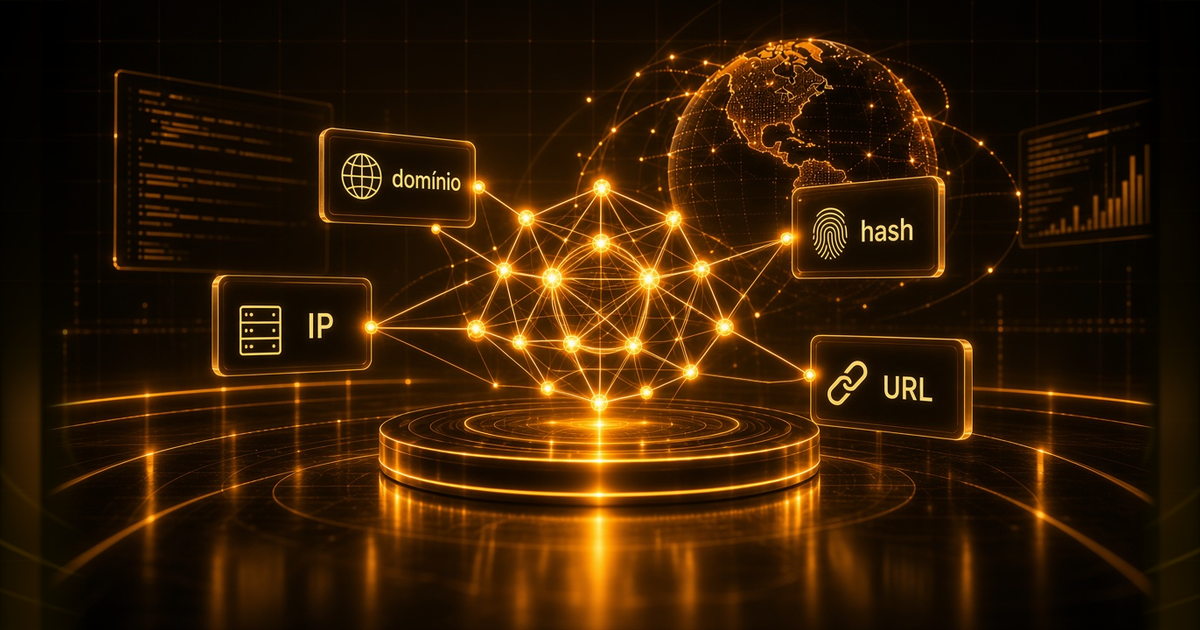
Correlação de indicadores é o processo de relacionar automaticamente diferentes tipos de evidências técnicas para identificar conexões que não seriam visíveis na análise de cada elemento de forma isolada.
A necessidade dessa prática nasce de uma realidade simples: ataques cibernéticos não são eventos pontuais. Eles são operações compostas por múltiplas etapas, cada uma deixando rastros diferentes em lugares diferentes. Um ataque típico envolve um domínio para a fase de phishing, um IP para o servidor de comando e controle do malware, um ou mais hashes para os arquivos maliciosos implantados, URLs para a exfiltração de dados e, frequentemente, infraestrutura compartilhada com outros ataques do mesmo grupo.
Analisar cada um desses elementos de forma isolada é como tentar resolver um quebra-cabeça olhando para uma peça de cada vez sem nunca ver o que está ao redor. A correlação é o que permite enxergar o quadro completo.
Como IPs revelam mais do que parecem
Um endereço IP, analisado isoladamente, diz pouco. Ele pode estar em uma lista de reputação negativa, o que indica que foi usado em atividades maliciosas em algum momento, ou pode não estar em nenhuma lista, o que não significa necessariamente que seja legítimo.
A análise contextual de um IP começa por perguntas que vão além da reputação pontual. Esse endereço pertence a um bloco de hospedagem historicamente associado a infraestrutura maliciosa? Outros IPs do mesmo bloco estão ativos em campanhas agora? Esse endereço compartilha certificados TLS com domínios já sinalizados? Existe algum padrão de tempo no uso desse IP que sugira uma operação coordenada?
Um exemplo concreto de como essa análise funciona na prática: em 2024, pesquisadores identificaram uma série de servidores usados em campanhas de malware contra empresas do setor de logística brasileiro. Os IPs individualmente eram desconhecidos e não apareciam em listas negras. Mas todos compartilhavam um padrão de configuração de servidor idêntico, usavam o mesmo provedor de hospedagem e tinham sido provisionados na mesma janela de tempo. A correlação revelou que se tratava de infraestrutura nova preparada especificamente para aquela campanha, algo que a análise individual de cada IP jamais teria revelado.
O que domínios conectam quando correlacionados
Domínios são um dos indicadores mais ricos para correlação porque carregam múltiplas camadas de informação: quem registrou, quando, onde está hospedado, qual certificado usa, como está estruturado e como se relaciona com outros domínios.
O registro de domínios, especialmente o padrão usado para registrá-los, é um dos pontos de correlação mais eficazes. Grupos criminosos frequentemente usam os mesmos registradores, os mesmos dados de registro ou os mesmos padrões de nomenclatura em múltiplas campanhas. Um grupo que registra domínios com variações do nome de instituições financeiras usando sempre o mesmo sufixo, o mesmo provedor de DNS e a mesma janela de tempo pode ser identificado mesmo quando cada domínio individualmente parece único.
A infraestrutura de hospedagem é outro ponto de correlação relevante. Domínios que compartilham o mesmo servidor, ou que migraram para servidores em sequência, frequentemente fazem parte da mesma operação. Esse padrão de cohosting, como é chamado tecnicamente, permite rastrear campanhas mesmo quando os domínios individuais mudam com frequência.
Certificados TLS também carregam informação correlacionável. Um certificado emitido para um domínio suspeito pode ter sido gerado usando os mesmos parâmetros que certificados de outros domínios já associados a campanhas conhecidas. A autoridade certificadora, o prazo de validade, o nome da organização e outros campos do certificado podem revelar conexões entre domínios aparentemente sem relação.
Por que hashes são o indicador mais frágil e o mais preciso ao mesmo tempo
Hashes são paradoxais como indicadores. Por um lado, são extremamente precisos: um hash identifica um arquivo de forma única, sem ambiguidade. Por outro, são os indicadores mais fáceis de invalidar, pois qualquer modificação mínima no arquivo, mesmo a adição de um único byte, gera um hash completamente diferente.
Grupos de ameaça que distribuem malwares em larga escala frequentemente automatizam a geração de variantes justamente para tornar os hashes inúteis como mecanismo de detecção. Cada vítima pode receber uma versão ligeiramente modificada do mesmo malware, com um hash diferente, mas com comportamento idêntico.
A correlação resolve parte desse problema. Mesmo quando hashes individuais não correspondem a indicadores conhecidos, padrões de comportamento do arquivo, como as APIs do sistema operacional que ele chama, os diretórios que cria ou as conexões de rede que estabelece, podem corresponder a padrões já documentados de famílias de malware conhecidas. Essa análise comportamental, combinada com a correlação de outros indicadores da mesma campanha, permite identificar malwares sem assinatura conhecida.
Além disso, hashes podem ser correlacionados com outros elementos da cadeia de ataque. Um arquivo malicioso identificado em uma máquina pode ter sido baixado de uma URL específica, que por sua vez está hospedada em um servidor com histórico de uso em campanhas anteriores. Essa cadeia de correlação transforma um hash isolado em um ponto dentro de uma narrativa de ataque muito mais ampla.
URLs como elos da cadeia
URLs são pontos de correlação frequentemente subutilizados. Uma URL específica pode ser o endereço de download de um malware, a página de destino de um ataque de phishing, o endpoint de comunicação de um servidor de comando e controle ou o destino de exfiltração de dados.
Cada um desses usos deixa rastros correlacionáveis. A estrutura da URL pode revelar padrões usados pelo mesmo grupo em campanhas diferentes. O domínio da URL pode ser correlacionado com outros domínios da mesma infraestrutura. O servidor que responde à URL pode ter histórico de uso em atividades maliciosas anteriores.
Um padrão relevante identificado em campanhas que afetaram empresas brasileiras nos últimos anos é o uso de serviços legítimos de hospedagem como intermediários. URLs hospedadas em plataformas de armazenamento em nuvem conhecidas, serviços de encurtamento de links ou plataformas de colaboração são usadas para contornar filtros baseados em reputação de domínio. A correlação dessas URLs com outros indicadores da campanha, como os IPs de destino final, os padrões de comunicação ou os arquivos associados, é o que permite identificar o uso malicioso de infraestrutura aparentemente legítima.
A infraestrutura como identidade do atacante
Um dos insights mais poderosos que emerge da correlação sistemática de indicadores é que a infraestrutura de um grupo de ameaça funciona como uma espécie de impressão digital.
Grupos mais sofisticados mudam seus indicadores com frequência, mas raramente mudam tudo ao mesmo tempo. Um grupo pode trocar os domínios usados em uma campanha, mas manter o mesmo provedor de hospedagem. Pode mudar o malware distribuído, mas manter os mesmos servidores de comando e controle. Pode alterar as URLs de phishing, mas manter os mesmos padrões de registro de domínio.
Essas constâncias, identificadas por meio de correlação sistemática ao longo do tempo, permitem atribuir atividades a grupos específicos mesmo quando os indicadores individuais são novos. É a diferença entre rastrear o que um atacante usa em um momento específico e entender como ele opera de forma consistente.
Para a defesa, isso tem implicações práticas importantes. Quando uma nova campanha é atribuída a um grupo já monitorado, o conhecimento acumulado sobre a infraestrutura e os padrões desse grupo permite antecipar elementos da campanha que ainda não foram identificados tecnicamente.
Da correlação ao contexto investigativo
A correlação de indicadores é uma ferramenta, não um fim em si mesma. O objetivo final não é ter um grafo bonito de conexões entre IPs, domínios e hashes. É responder às perguntas que importam para a defesa: o que está acontecendo, quem está por trás, qual é o risco real para esta organização e o que fazer a seguir.
O Gotel foi construído em torno dessa premissa. A correlação de indicadores não é apresentada como um exercício técnico, mas como o ponto de partida de uma investigação. Quando um analista expande um indicador no Gotel, o que ele encontra não é apenas uma lista de outros indicadores relacionados, mas o contexto que transforma esse conjunto de sinais em um entendimento da ameaça: quem está por trás, com que outros sinais isso se conecta e o que esse quadro sugere sobre o risco em curso.
Esse é o salto que a correlação torna possível: de ruído técnico para inteligência acionável.
Referências
MITRE ATT&CK. Framework de técnicas, táticas e procedimentos de grupos de ameaça. Disponível em: attack.mitre.org
RiskIQ / Microsoft Defender Threat Intelligence. Dados sobre correlação de infraestrutura em campanhas de ameaça avançadas.
CERT.br / NIC.br. Estatísticas de Incidentes de Segurança no Brasil. Disponível em: cert.br
Febraban (Federação Brasileira de Bancos). Relatório de Segurança Bancária, dados sobre campanhas direcionadas ao setor financeiro brasileiro.
Este artigo aborda conceitos de inteligência de ameaças de forma informativa. Os exemplos de campanhas e casos descritos são baseados em relatórios públicos e dados disponíveis ao momento da publicação.